
9月12日,2026崇礼论坛在崇礼太舞小镇举行,AI Builders、青年创业者与投资人共聚一堂。荆华密算创始人、CEO林修醇出席,并在AI Builders Show专场发言。
AI的竞赛,正在从“好不好用”转向“敢不敢用”。他把这个话题带到了崇礼。
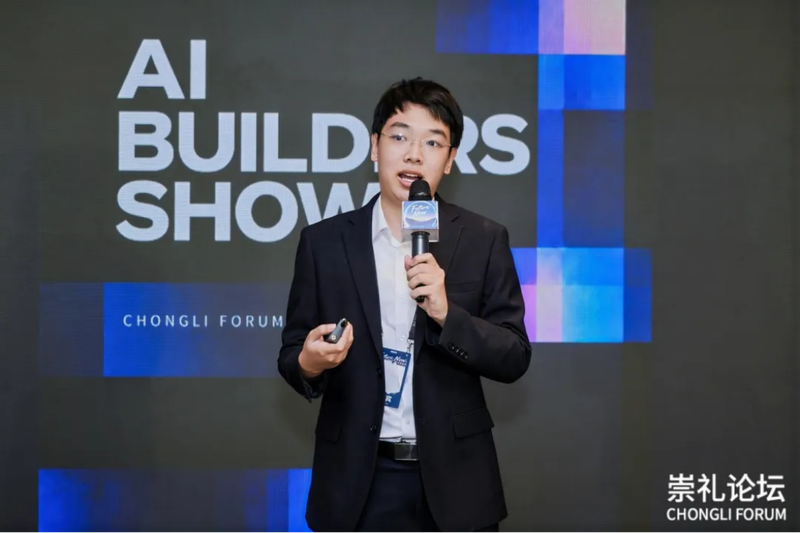
在发言开场,他直言不讳地指出:“当我们向各种各样的大模型发送数据的时候,这些数据的背后,其实有一群人能够看到你的内容、看到你的隐私。”
在AI眼里你正在“裸奔”
这不是凭空担忧。就在论坛开幕前一天,9月10日,A社发布报告。报告毫不避讳地承认:“社交媒体网站通常要等到内容已经开始传播时才会发现一场行动,而我们却可能在行动仍在筹建阶段时就在Claude上看到它。”
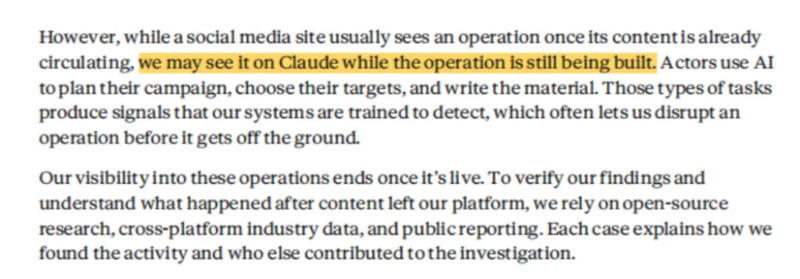
《Detecting and countering misuse of AI:September 2026》by Anthropic
这意味着所谓“安全”的滥用检测,其代价是你与AI的每一次私密对话都在被无死角的监控和审视,你的隐私在模型面前形同裸奔。
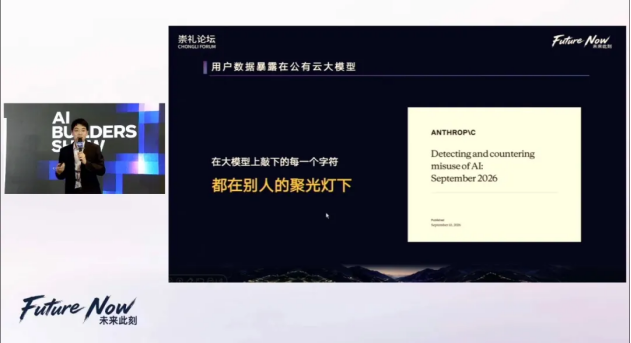
这已经不是技术问题,而是信任问题。
林修醇表示:“试想一下,你今天喂给AI的私密文件、业务问答,明天就可能在互联网上被公之于众,甚至让你遭到恶意人肉;企业的核心商业机密也随时面临被窃取的灭顶之灾。面对这种无处不在的数据梦魇,把命脉真正攥在自己手里才是出路。而荆华密算的加密AI产品,就是终结这场信任危机的答案!”
把密钥还给用户
真正的安全,从来不能靠模型厂商的道德承诺,只能靠底层的密码学架构:让计算直接作用于加密数据,不解密,不暴露。
“无论是黑客、内部,还是提供算力的厂商,想要窃取你的数据,他们拿到手的,永远只是一堆毫无意义的乱码。”林修醇说。在这套方案里,数据从手机端或电脑端发出之后,传输、存储、计算全程都是密文,“直到模型的结果传回本地设备,才会真正解密成明文,也就是说,密钥始终,也只能留在用户自己手上。”
依托这套能力,已正式上线四款产品:加密的大模型API“可信Token”、一站式密态智能体平台“密态MaaS”、面向个人的可信AI对话平台“墨镜熊”,以及高隐私会议记录产品“密听”。
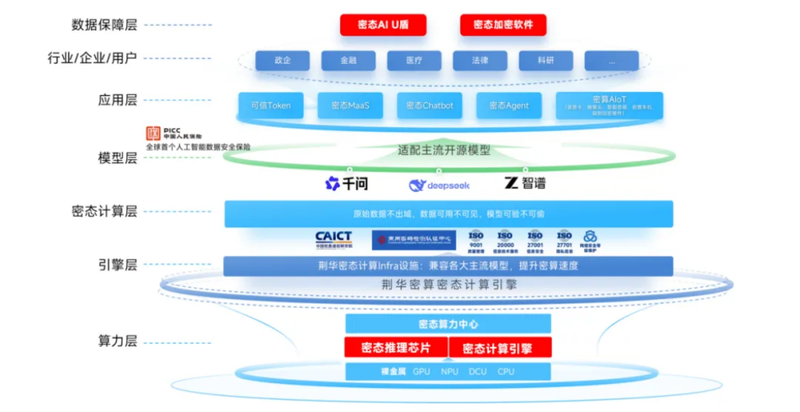
产品架构图
支撑这四款产品的,是一套自研的高性能密态计算引擎。“用密码学进行AI推理并不困难,这项技术十几二十年前就有了。难在哪里?难在时间损耗。”林修醇解释,一旦对AI采用密态推理,往往会引入百倍乃至上千倍的性能损失,让用户“卡顿得受不了”。荆华密算几年间的投入,就是把这部分损耗从明文的万倍降到可商用水平,同时保证精度与明文一致。
目前,方案兼容主流算力平台,企业无需为此更换现有硬件。合规层面,方案已具备等保三级、国密算法、信通院AI安全评测以及ISO9001/20000/27001/27701等即将完成审核。
给“敢用”加上“双保险”
“光靠技术自证清白是不够的。”第一层兜底来自技术:数据在服务方那里全程是密文,拿不到、也留不下。墨镜熊上线以来,已有10万+用户以加密方式使用云端大模型,每周消耗超过100亿加密Token。如此高频、庞大的真实业务调用,正是这套技术兜底方案被市场验证的第一份答卷。
但一层技术承诺还不够。“敢用”要能长期成立,还需要制度层面的兜底。荆华密算已与中国人民保险签约人工智能数据安全保险,一旦平台上的数据发生泄露,将由保险公司按约定进行理赔。技术保证叠加制度保证,“敢用”才真正落到了白纸黑字的商业契约中。
当无数普通人的隐私依然在大厂的服务器上“裸奔”。当你用普通AI处理私人邮件、吐槽公司八卦、甚至咨询隐秘的医疗问题时,你正在亲手把自己的底牌交给一群看不见的偷窥者。
要反击这群偷窥者,你需要真正的防身利器。荆华密算将企业级加密底座直接降维,把端到端全链路加密计算的“墨镜熊”交到用户手中。在这里,每次对话都会在本地被死死锁住。大厂看不见,黑客偷不走,连平台拿到的也只是一堆废纸。